Sécurité et assurance
Des preuves de sécurité, chacune avec son responsable
Les outils de Microsoft vous signalent qu'une recommandation existe. Cloudivence y ajoute ce qu'elle touche, qui en répond, quelle exigence elle concerne et quelles preuves étayent la conclusion.
D'un constat à une décision
Ce que devient un constat
Azure et Defender signalent la première étape. Cloudivence ajoute les quatre suivantes, et conserve les cinq.
- 01
Constat
CritiqueIP publique exposée par une règle NSG critique
Une IP publique attachée, aucun WAF devant, une règle réseau jugée critique.
- 02
Ressource
Productionvm-fleet-tracker-prd-weu-001
Une machine virtuelle de l'application de suivi de la flotte.
- 03
Responsable
DatéResponsable technique du suivi de la flotte
Nommé dans la fiche de l'application, avec la date à laquelle il a pris ce rôle.
- 04
Contrôle
PreuveL'accès réseau est restreint
Un contrôle CyberFundamentals et une mesure de l'article 21 de NIS2. La règle et l'IP en sont les preuves.
- 05
Décision
Objectif 7 joursCorriger, assigné à la main
Un constat critique doit être corrigé dans les 7 jours suivant sa détection. Une exemption, elle, garde la trace de qui a décidé et pourquoi.
Le contexte de sécurité Azure
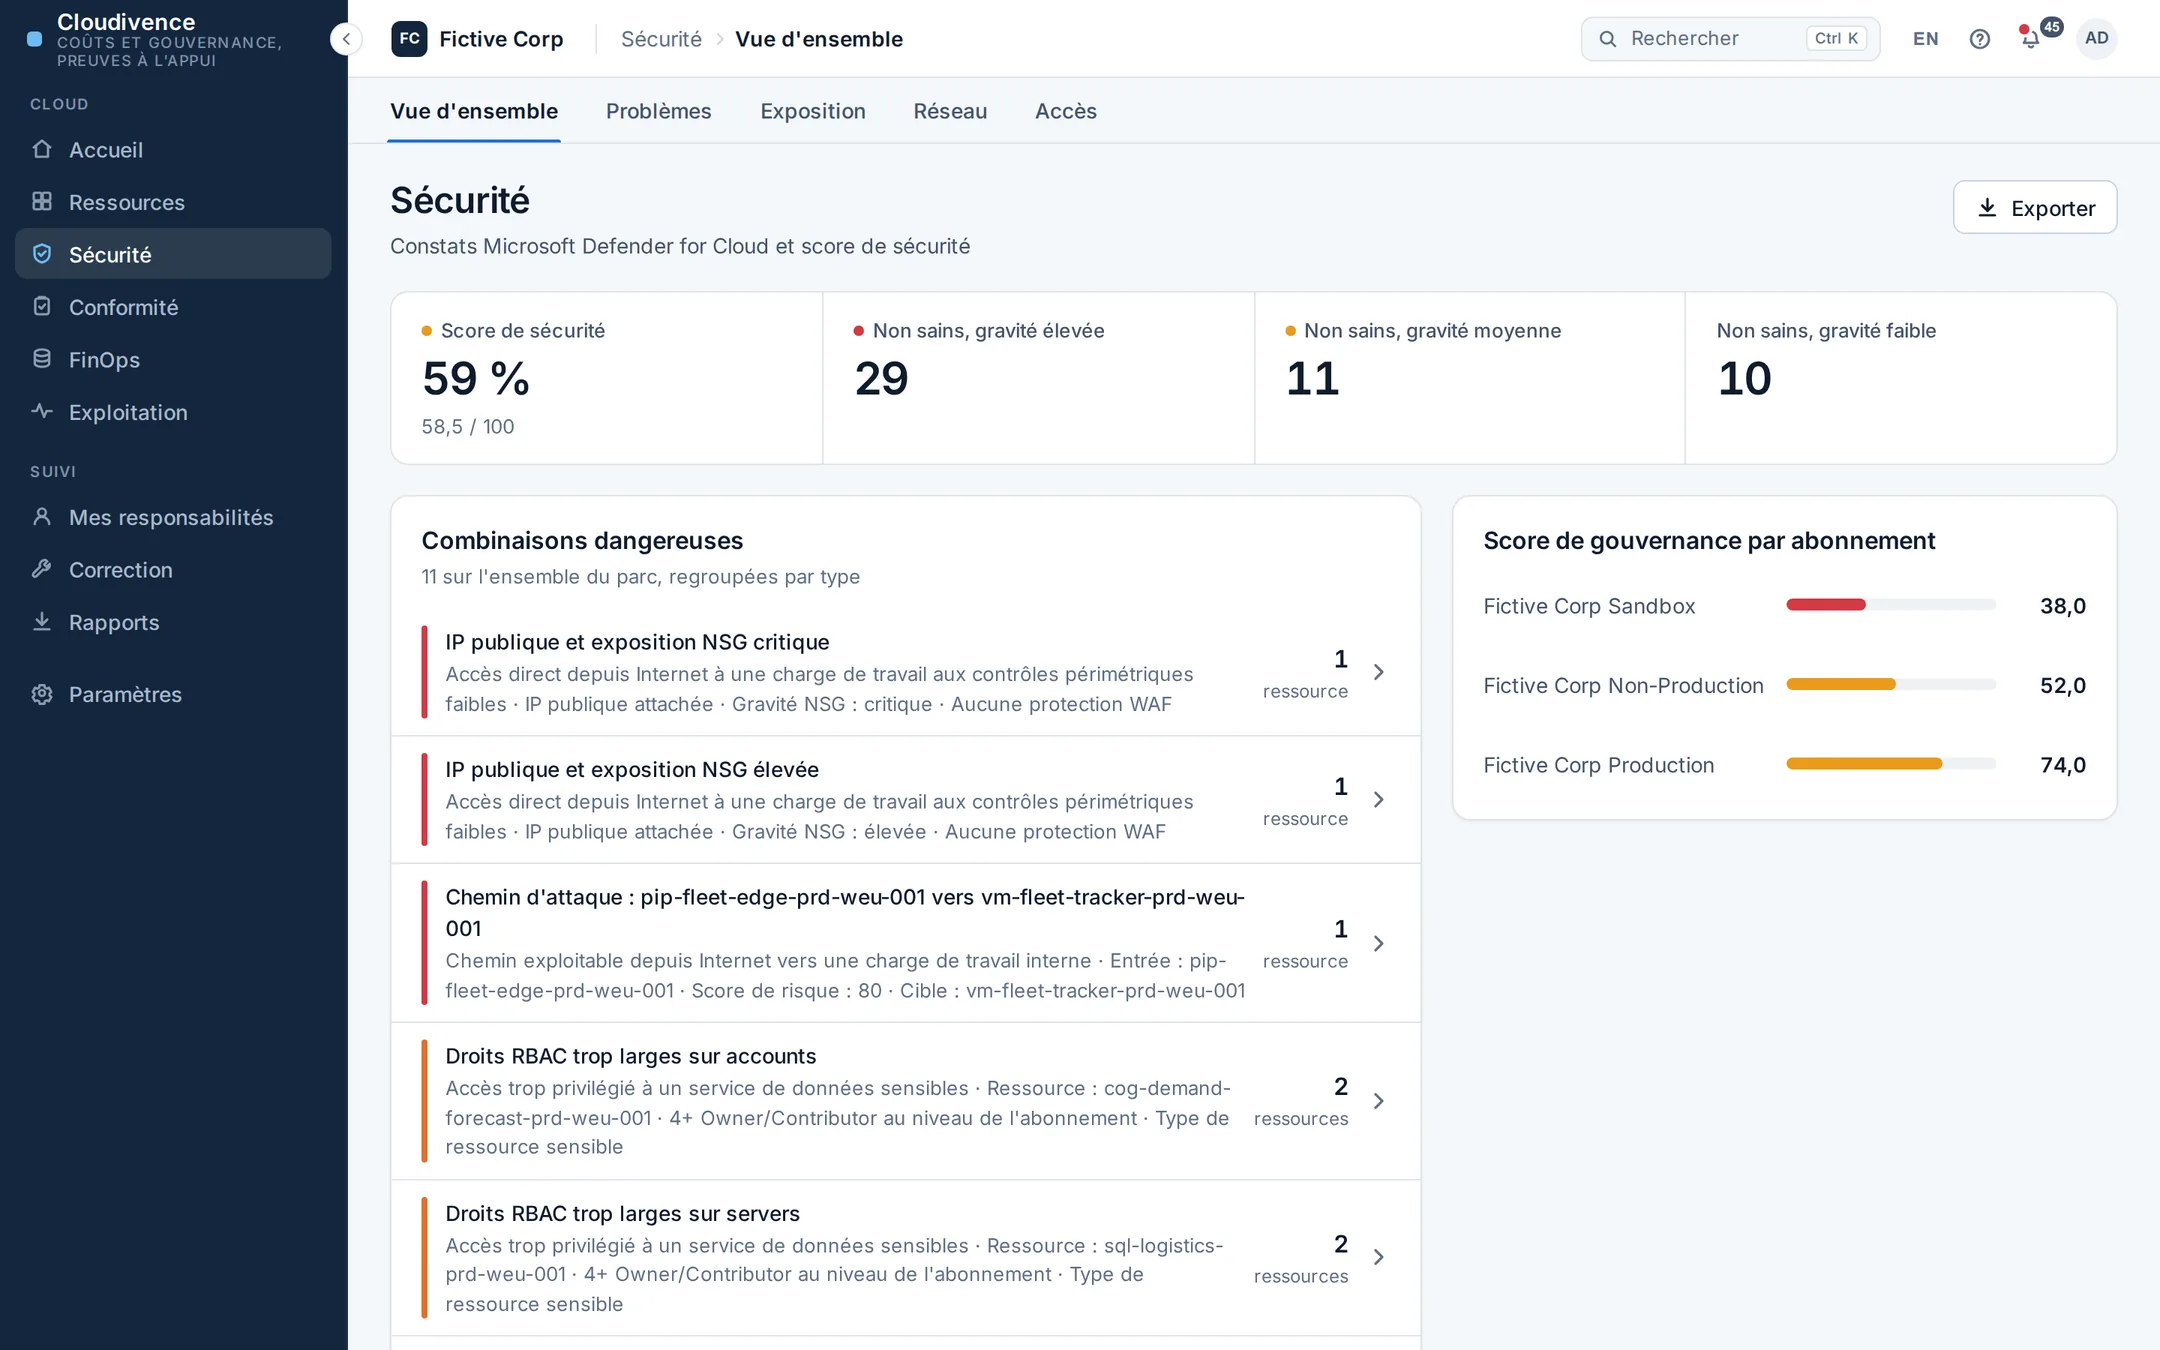
- Les recommandations et le score de sécurité de Microsoft Defender for Cloud, et la conformité Azure Policy par ressource et par affectation.
- Les attributions de rôles à tous les niveaux, avec le nom du principal, et le journal d'activité qui montre qui a changé quoi sur 90 jours.
- L'exposition réseau d'après les règles des NSG, du pare-feu et du WAF.
- Les paramètres des comptes de stockage, comme l'accès public et la suppression réversible, et la protection par sauvegarde de chaque ressource.
- Les mises hors service Azure qui touchent vos ressources, avec la décision prise et la fenêtre de changement prévue.
- Le tout lu pour les ressources mêmes auxquelles le coût se rattache : un constat a donc le même responsable que la dépense.
 Cloudivence données de démo Fictive Corpdonnées de démo

Contrôles et assurance
- Le référentiel CyberFundamentals 2023 du CCB, soit 219 contrôles répartis entre les niveaux Basic, Important et Essential, et les mesures de l'article 21(2)(a) à (j) de NIS2, évalués à partir des preuves collectées quand l'opérateur lance l'évaluation.
- Chaque contrôle est conforme, partiel, non conforme, attesté, planifié, non évalué ou non applicable. Non évalué veut dire que la preuve manque : le contrôle pèse alors sur le score jusqu'à ce que quelqu'un la fournisse.
- Les contrôles qu'Azure ne peut pas montrer, comme une procédure ou une formation, sont attestés avec le nom de la personne qui atteste, un lien vers la preuve et, si besoin, une date de revue.
- Un dossier de preuves par évaluation, sous forme de classeur Excel, au niveau d'assurance que vous choisissez, conservé dans l'historique des rapports.
Qui répond de quoi
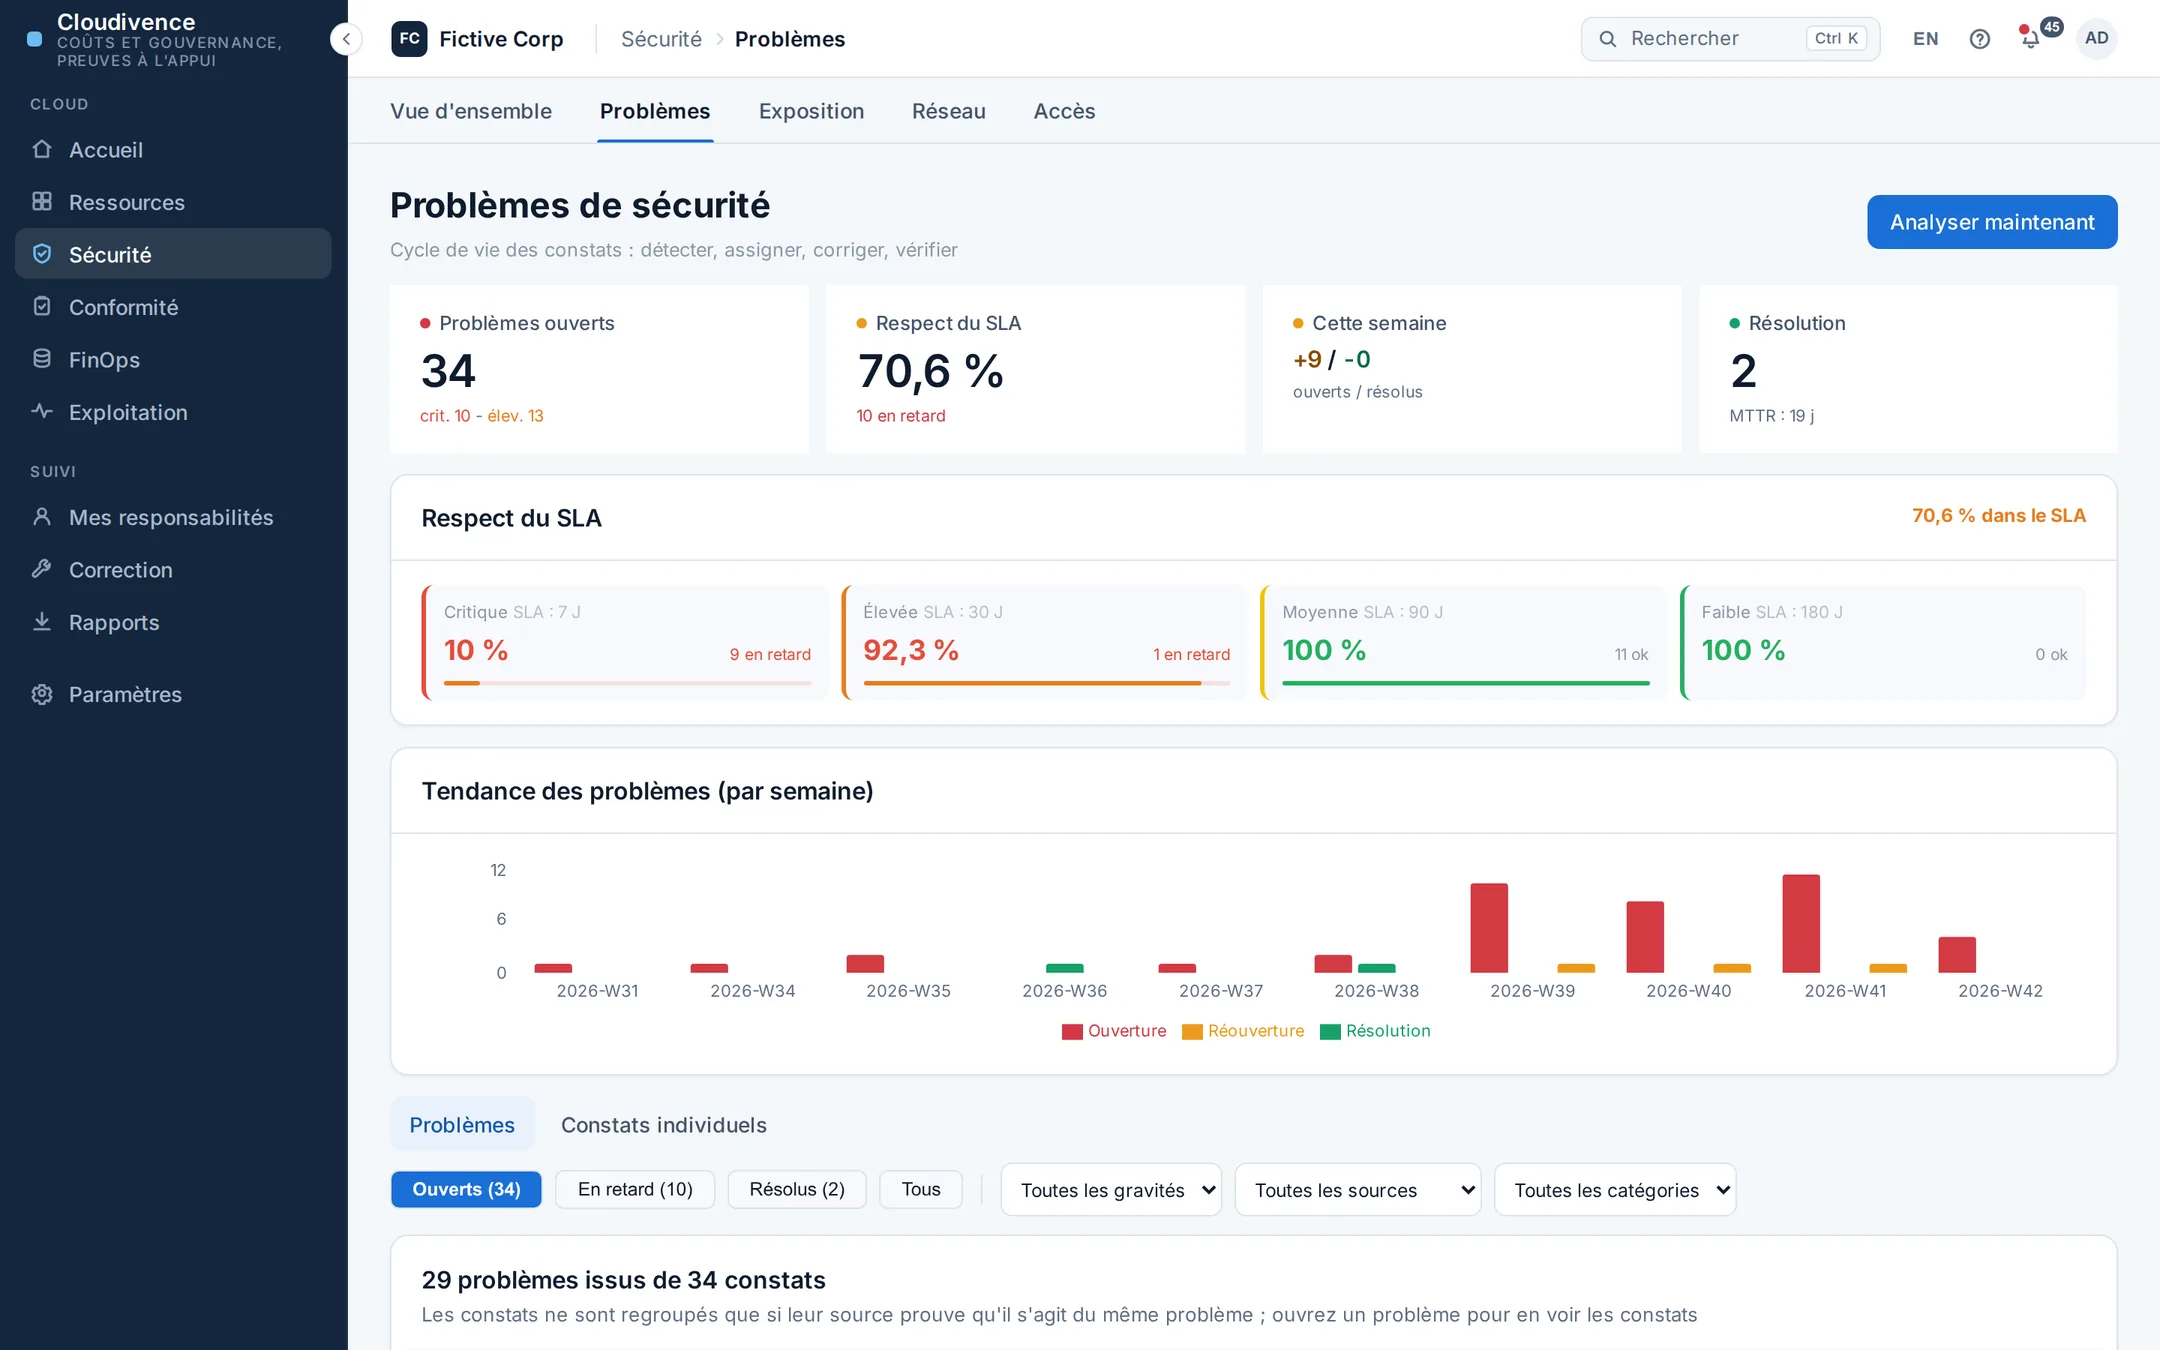
- Des constats dont on peut prouver qu'ils sont le même problème sur des ressources différentes, parce qu'ils viennent de la même évaluation Defender ou de la même stratégie, sont regroupés en un seul problème. Le regroupement repose sur ces identifiants, jamais sur des titres qui se ressemblent.
- Une personne assigne un constat à un responsable avec une échéance, et peut le lier à un ticket dans un autre système.
- Une exemption garde la trace de qui l'a accordée et pourquoi. Une dérogation a une date d'expiration et est marquée expirée une fois cette date passée.
- Chaque collecte rouvre les constats qui reviennent et clôt ceux dont la disparition est prouvée. L'historique garde la date à laquelle chacun est apparu, a été clos ou est revenu.
Cloudivence données de démo Fictive Corpdonnées de démo 
En complément des outils de sécurité Microsoft
Cloudivence lit ce que rapportent Defender for Cloud, Azure Policy et Azure lui-même, et le conserve comme preuve. Il ne fait tourner ni scanner ni agent, ne surveille aucun trafic en temps réel et ne détecte aucune menace. Gardez les outils qui le font : Cloudivence rattache leurs résultats à un responsable et les rend utilisables lors d'un audit.
L'inconnu est un état à part entière
Un contrôle sans preuve est indiqué comme non évalué, et il pèse sur le score, à la vue de tous, tant que la preuve manque. Un contrôle ne sort du score que s'il ne s'applique pas à vous.
Essayez-le sur votre propre facture Azure
Les pilotes se font aujourd'hui avec notre aide : nous convenons avec vous du périmètre et des accès en lecture, puis nous parcourons ensemble un ou deux mois clôturés.